 Aller au contenu


Une flotte mal protégée peut coûter cher et bloquer l’activité. Entre l’amende pouvant aller jusqu’à 3 750 € par infraction en cas de non-désignation du conducteur, l’obligation RGPD de notifier certaines violations sous 72 heures, et le poids du risque routier en entreprise, la sécurité des données n’est pas un sujet annexe.
En pratique, le cadre est simple : il faut limiter les accès, chiffrer les données, activer la MFA, suivre les appareils, journaliser les actions, tester les sauvegardes et encadrer les prestataires. Côté conformité, l’entreprise doit aussi informer les conducteurs, fixer des durées de conservation, contrôler la validité du permis sans demander le solde de points, et intégrer le risque routier au DUERP.
À retenir tout de suite :
- Menaces fréquentes : comptes partagés, MFA absente, API mal protégées, boîtiers télématiques exposés, perte de terminaux, ransomware
- Règles à respecter : RGPD, article L.121-6 du Code de la route, traçabilité des accès, conservation limitée
- Mesures à mettre en place : TLS 1.2/1.3, AES-256, RBAC, effacement à distance, journaux d’audit, alertes
- Points de pilotage : revues d’accès, offboarding immédiat, cartographie des flux, clauses contractuelles, tests de restauration
Ce sujet se traite donc en trois axes : conformité, contrôles techniques et règles internes claires pour éviter la fuite de données, l’arrêt de service et les écarts de gestion.
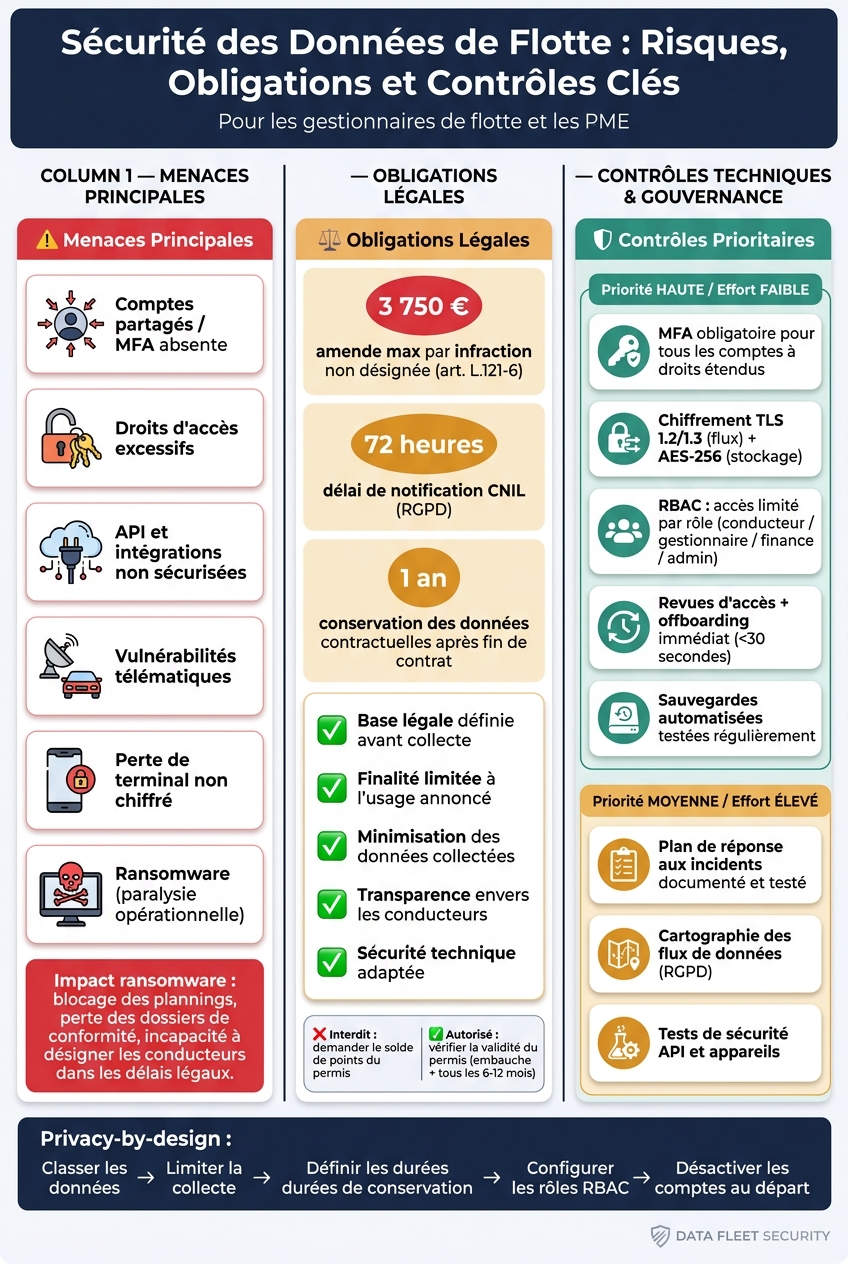
Sécurité des Données de Flotte : Risques, Obligations et Contrôles Clés
1. Les principaux risques de sécurité dans les systèmes de gestion de flotte
Une plateforme de gestion de flotte regroupe des données sensibles : conducteurs, trajets, géolocalisation, maintenance, documents administratifs. Cette centralisation aide au quotidien, mais elle attire aussi les attaques. Une faille sur ce type d’outil ne met pas seulement des données personnelles en danger. Elle peut aussi bloquer une partie, voire la totalité, de l’activité. Dès lors que tout passe par un même système, un compte mal protégé ou un flux mal sécurisé suffit parfois pour ouvrir la porte.
Les effets d’un dispositif de sécurité insuffisant se voient tout de suite sur l’exploitation, la conformité et la traçabilité. Une interruption de service peut survenir lorsqu’un ransomware bloque les plannings ou les documents de conformité. Les pertes financières couvrent les frais de remédiation, les pénalités contractuelles et les sanctions. L’atteinte à l’image pèse sur la relation avec les clients et les partenaires dès qu’une fuite touche des données sensibles. À cela s’ajoutent les sanctions réglementaires : la CNIL peut intervenir si les mesures en place ne sont pas à la hauteur, notamment pour les données de géolocalisation ou les données RH des conducteurs.
Les trois zones de risque les plus fortes concernent les accès aux comptes, les intégrations connectées et les terminaux mobiles.
Authentification faible, comptes partagés et droits excessifs
Les comptes partagés font sauter la traçabilité. Quand plusieurs personnes utilisent le même accès, il devient difficile de savoir qui a fait quoi, à quel moment. Le problème se corse quand les droits d’accès sont trop larges. Un gestionnaire qui a seulement besoin des kilométrages peut, faute de cloisonnement, consulter aussi les dossiers d’infractions, les contrats ou les données financières de toute la flotte.
Si ce compte est compromis, par hameçonnage ou par réutilisation d’un mot de passe, l’attaquant récupère d’un coup un périmètre beaucoup trop large. Sans MFA, un mot de passe volé peut suffire pour entrer sur l’ensemble de la plateforme.
API non sécurisées, boîtiers télématiques et flux connectés
Chaque intégration ajoute un point d’entrée. Sans authentification forte, limitation des requêtes et chiffrement, une API peut laisser sortir des historiques de trajets ou des données de conduite. Le risque n’est pas théorique : un flux mal protégé devient vite une brèche.
Les boîtiers télématiques et les systèmes de véhicules connectés élargissent encore la surface d’attaque. Leurs failles peuvent exposer la localisation en temps réel ou servir de passerelle vers les systèmes de back-office via des échanges non sécurisés. La CNIL rappelle d’ailleurs que les données de géolocalisation sont des données personnelles dès lors qu’elles sont liées à un conducteur identifiable.
Perte de terminaux, fuites documentaires et ransomware
Les smartphones et ordinateurs portables des gestionnaires stockent souvent des copies locales de documents sensibles : listes de conducteurs, contrats, assurances, exports de rapports. En cas de perte ou de vol, si ces fichiers ne sont pas chiffrés, les données deviennent lisibles sans barrière. Dans ce cas, la violation peut devoir être notifiée à la CNIL dans un délai de 72 heures au titre du RGPD.
Le ransomware reste la menace la plus bloquante. Les campagnes visant le transport et la logistique en Europe ont fortement progressé, avec des groupes qui exfiltrent les données avant de les chiffrer. Pour une flotte, les effets sont immédiats :
- impossibilité de planifier les maintenances ;
- perte d’accès aux dossiers de conformité ;
- incapacité à gérer les désignations de conducteurs dans les délais légaux.
| Catégorie de risque | Données exposées | Impact concret |
|---|---|---|
| Comptes partagés / MFA absent | Identité des conducteurs, contrats, infractions | Traçabilité perdue |
| Droits d’accès excessifs | Données financières, trajets | Fraude, exfiltration |
| API et intégrations non sécurisées | Géolocalisation, conduite | Fuite de données |
| Vulnérabilités télématiques | Localisation en temps réel | Compromission centrale |
| Perte de terminal non chiffré | Documents administratifs, exports | Violation notifiable |
| Ransomware | Plannings, dossiers de conformité | Paralysie opérationnelle |
Ces risques imposent un cadre strict pour les accès, la conservation des données et le contrôle des flux.
sbb-itb-4d9040f
2. Obligations légales et protection des données en France et dans l’UE
Après les menaces techniques, le cadre légal fixe clairement ce qu’une flotte peut collecter, conserver et partager. La sécurité des données de flotte ne relève donc pas seulement du bon sens : elle répond aussi à une obligation prévue par la loi. Dès lors que les données de flotte permettent d’identifier une personne, elles entrent dans le champ du RGPD. L’employeur devient alors responsable de traitement.
Comment le RGPD s’applique aux données de flotte
Le RGPD pose cinq principes qui s’appliquent directement à la gestion de flotte.
- Base légale : elle doit être définie avant toute collecte. Elle peut reposer sur l’obligation de sécurité de l’employeur (article L.4121-1 du Code du travail) ou sur l’intérêt légitime, par exemple pour le suivi des kilométrages, la maintenance ou la gestion des infractions via l’ANTAI.
- Finalité : les données collectées ne peuvent pas servir à d’autres usages que ceux annoncés au départ.
- Minimisation : seules les données strictement nécessaires à l’objectif visé doivent être collectées.
- Transparence : l’employeur doit informer les conducteurs des données collectées, de leur durée de conservation et des modalités d’exercice de leurs droits. Cette information peut figurer dans une charte automobile interne.
- Sécurité : des mesures techniques adaptées – chiffrement, contrôle des accès, hébergement sécurisé – protègent les données contre tout accès non autorisé ou toute perte.
Données des conducteurs : durées de conservation, droits d’accès et suppression
Les entreprises doivent tracer et documenter leurs pratiques de conservation. Les données contractuelles liées aux conducteurs sont conservées un an après la fin du contrat. Les dossiers d’infractions, eux, sont conservés pendant toute la durée de la procédure administrative.
Les conducteurs disposent aussi de droits concrets : accès à leurs données, rectification, suppression lorsque la conservation n’est plus justifiée, ainsi qu’un droit d’opposition pour certains traitements. Encore faut-il qu’un canal clair soit prévu dans l’entreprise pour exercer ces droits.
Le permis de conduire appelle aussi un cadre précis. L’employeur peut vérifier sa validité à l’embauche, puis à intervalles réguliers. En revanche, il est strictement interdit de demander le solde de points. Cette donnée reste confidentielle au regard du RGPD.
| Type de donnée | Durée de conservation | Contexte légal |
|---|---|---|
| Données contractuelles conducteur | 1 an après fin de contrat | Obligation contractuelle |
| Dossiers d’infractions (ANTAI) | Durée de la procédure administrative | Obligation légale |
Points de conformité pratiques pour la gestion de flotte en France
Sur le terrain, ces règles prennent une forme très concrète.
La désignation du conducteur constitue une obligation légale. En application de l’article L.121-6 du Code de la route, l’employeur doit désigner le conducteur responsable de toute infraction relevée par radar automatique. En cas d’absence de désignation, l’entreprise s’expose à une amende comprise entre 675 € et 3 750 € par infraction. Une automatisation du processus via une intégration avec l’ANTAI limite les erreurs et aide à tenir les délais.
Les documents administratifs – cartes grises, attestations d’assurance, rapports de contrôle technique – doivent être stockés de façon sécurisée et rester accessibles aux seuls profils habilités. Une centralisation numérique via un SaaS fleet manager avec gestion des droits d’accès simplifie ce point.
Le DUERP (Document Unique d’Évaluation des Risques Professionnels) doit intégrer le risque routier et faire l’objet d’une mise à jour au moins une fois par an.
En pratique, trois actions ressortent : désigner, archiver, formaliser le risque routier. Leur application passe par un contrôle d’accès strict, une journalisation des actions et un stockage sécurisé – des points techniques traités dans la section suivante.
3. Les contrôles techniques essentiels pour sécuriser une plateforme de flotte
Voici les contrôles à exiger en priorité, que la plateforme soit gérée par un prestataire SaaS ou en interne. L’idée est simple : passer d’obligations générales à des mesures concrètes, contrôlables et traçables.
Chiffrement, MFA et contrôle d’accès par rôle
Les échanges doivent être chiffrés en TLS 1.2 ou 1.3, et les données stockées en AES-256, y compris les sauvegardes. Cela concerne l’ensemble des flux entre l’application mobile, le portail web, les API, les boîtiers télématiques et les serveurs. Même logique pour les documents administratifs, les historiques de maintenance et les fichiers conducteurs conservés dans la plateforme.
La MFA doit être imposée à tous les comptes avec des droits étendus : administrateurs, responsables de flotte, équipes financières. Dès qu’un compte peut exporter toutes les données véhicules ou modifier des réglages de configuration, le mot de passe seul ne tient plus la route. Les comptes partagés doivent disparaître : sans identité propre, il n’y a plus de traçabilité claire, et en cas d’incident, les vérifications deviennent vite confuses.
Le contrôle d’accès basé sur les rôles (RBAC) limite chaque utilisateur à ce dont il a besoin, ni plus, ni moins. Ce principe s’applique aux conducteurs, aux véhicules, aux documents et aux exports.
| Profil utilisateur | Accès typique | Données exclues |
|---|---|---|
| Administrateur | Gestion des rôles, des intégrations, des paramètres de rétention et de sécurité | – |
| Responsable de flotte | Véhicules, affectations, maintenance, kilométrage | Données financières globales |
| Finance | Factures, exports fiscaux, documents contractuels | Données personnelles des conducteurs |
| Conducteur | Son véhicule, son kilométrage, ses propres documents | Données des autres conducteurs, exports de flotte |
Le même niveau d’exigence doit aussi s’appliquer aux appareils et aux boîtiers connectés. Un angle mort à ce niveau, et toute la chaîne peut être fragilisée.
Mises à jour, gestion des appareils et effacement à distance
Les appareils mobiles restent un point d’entrée classique. Un téléphone perdu, sans verrouillage d’écran, ou une application jamais mise à jour, et la faille est déjà là. Trois réflexes doivent être imposés :
- verrouillage automatique de l’écran ;
- mises à jour régulières du système d’exploitation ;
- révocation immédiate de l’accès pour un appareil compromis ou un collaborateur parti de l’entreprise.
L’effacement à distance doit permettre de supprimer les données de l’application de flotte, les identifiants enregistrés, les jetons d’authentification et les documents sensibles stockés en local.
Les boîtiers télématiques doivent, eux aussi, recevoir des mises à jour firmware sûres et sans délai inutile. Ces équipements sont souvent nombreux, répartis sur plusieurs sites ou véhicules. S’ils sont mal suivis, ils deviennent une cible facile.
Segmentation réseau, supervision et journaux d’audit
Quand les systèmes de suivi de flotte cohabitent avec des outils bureautiques classiques, la segmentation réseau limite la casse en cas d’incident. Si un poste de travail est touché par un ransomware, une architecture cloisonnée évite que l’attaque se propage jusqu’aux flux de données véhicules ou aux archives documentaires. C’est un peu le principe des portes coupe-feu : tout ne doit pas brûler en même temps.
Les journaux d’audit sont au cœur de la traçabilité opérationnelle et de la conservation des preuves. Une plateforme de flotte sérieuse doit enregistrer au minimum :
- les connexions ;
- les changements de rôles ;
- les accès aux documents sensibles ;
- les exports de données ;
- les actions administratives.
La supervision doit aussi déclencher des alertes en temps réel en cas d’accès anormal ou d’export massif. Sans cette visibilité, les incidents peuvent passer sous le radar pendant trop longtemps.
Ces traces servent ensuite aux revues d’accès et aux vérifications de sécurité.
4. Gouvernance de la sécurité, contrôle des prestataires et audits internes
Une fois les contrôles techniques en place, la gouvernance donne le tempo, fixe les rôles et produit les preuves. Un dispositif de sécurité ne tient pas dans le temps sans processus documentés, revues planifiées et responsabilités nettes.
Revues d’accès, sauvegardes, gestion des incidents et tests de sécurité
La revue périodique des droits d’accès reste le premier réflexe à installer dans la routine. Un départ, une mobilité interne ou la fin d’une mission doit déclencher une revue immédiate des accès, surtout pour les comptes à risque déjà repérés comme points d’entrée possibles. Dans Mondayfleet, la désactivation d’un profil conducteur ou gestionnaire prend moins de 30 secondes dès lors que les revues sont bien cadrées.
Les sauvegardes automatisées ne doivent pas seulement être prévues sur le papier : elles doivent être testées. En cas de ransomware, une sauvegarde jamais vérifiée peut tomber à plat au pire moment. En environnement SaaS, l’entreprise doit exiger des engagements contractuels sur la fréquence, le délai de restauration et le périmètre couvert.
Pour les incidents, la règle est simple : sans procédure écrite, chaque événement se transforme en gestion au coup par coup, avec des coûts qui grimpent vite. Le plan d’incident doit indiquer qui alerte, dans quel délai, et comment les preuves sont conservées. Il doit aussi faire l’objet de tests réguliers.
Ce pilotage interne doit aussi couvrir les tiers qui accèdent aux données.
Accès tiers, contrôles contractuels et cartographie des flux de données
Chaque prestataire qui touche aux données de flotte ajoute un point de risque. Cela vise les intégrateurs, les fournisseurs de boîtiers télématiques, les hébergeurs cloud et les outils connectés via API. Le point de départ est simple : identifier avec précision qui accède à quoi, quand, et pour combien de temps.
Le contrat doit cadrer les niveaux de service (SLA), les obligations de sécurité du prestataire et les conditions de fin de collaboration : restitution des données, suppression et délais associés. Sans cela, l’entreprise peut se retrouver bloquée en cas de litige.
La cartographie des flux de données documente tout le cycle de vie des données : collecte, stockage, transferts vers des tiers et suppression. Elle aide à garder la main sur les transferts et à maintenir le cloisonnement demandé par le RGPD. Sur une plateforme SaaS centralisée, cette cartographie garde une vision claire sur l’ensemble du périmètre, dans le respect du RGPD.
Priorités de contrôle par niveau de risque et effort de mise en œuvre
Classez les mesures par impact et effort afin de traiter d’abord celles qui apportent le plus, sans alourdir le déploiement dès le départ.
| Domaine de contrôle | Risque principal adressé | Effort de mise en œuvre | Priorité (PME) |
|---|---|---|---|
| Revues d’accès | Accès non autorisé / comptes fantômes | Faible | Haute |
| Sauvegardes automatisées | Perte de données / ransomware | Faible (SaaS géré) | Haute |
| Contrôles contractuels prestataires | Non-conformité légale / perte de données | Moyen | Haute |
| Cartographie des flux de données | Outils non maîtrisés / fuites non détectées | Moyen | Haute |
| Plan de réponse aux incidents | Temps d’arrêt prolongé / sanctions légales | Élevé | Moyen |
| Tests de sécurité (API, appareils) | Vulnérabilités externes | Élevé | Moyen |
Pour une PME, le plus simple est de commencer par les contrôles à faible effort et à fort impact. C’est souvent là que se jouent les premiers gains, sans chantier lourd.
5. Construire une politique de sécurité de flotte orientée privacy-by-design
Après les contrôles techniques et la gouvernance, la politique de sécurité transforme ces exigences en règles simples, à appliquer au quotidien. Pour qu’elle tienne dans la durée, surtout quand les ressources internes sont limitées, il faut la formaliser par écrit, la rendre claire et la faire évoluer avec la flotte.
Classification des données, règles de collecte et durées de conservation
La première étape consiste à classer les données selon leur usage, puis à fixer une durée de conservation pour chaque catégorie. Dans une flotte, on retrouve quatre grands blocs :
- les données d’identité : profils conducteurs, copies de permis
- les données de localisation : historique GPS, trajets
- les journaux de maintenance : contrôles techniques, réparations
- les documents administratifs et financiers : contrats, factures, amendes, TCO
Chaque durée de conservation doit être liée à une base légale et à un besoin métier précis. Les journaux de maintenance, par exemple, sont conservés pendant toute la durée de possession du véhicule. Ces règles doivent être rédigées, connues des gestionnaires et contrôlées lors des audits internes.
La politique doit aussi interdire les collectes inutiles. C’est le cas du solde de points du permis, qui ne doit pas être demandé. Seule la validité du permis peut être vérifiée, à l’embauche puis tous les 6 à 12 mois.
À partir de là, les mêmes règles servent de fil conducteur pour la collecte, les accès et la suppression des données dans les opérations courantes.
Sensibilisation du personnel et workflows sécurisés au quotidien
Une politique de sécurité ne sert à rien si les équipes qui manipulent les données ne la comprennent pas et ne l’appliquent pas. La charte automobile joue ici un rôle central. Elle pose noir sur blanc les règles de collecte, les démarches à suivre en cas d’accident ou de vol, ainsi que les protocoles de communication liés à la sécurité des données.
Les accès doivent rester strictement limités à ce qui est utile pour chaque mission. Un gestionnaire de flotte, un RH ou un conducteur n’ont pas besoin de voir les mêmes informations. Cette séparation par rôle réduit de façon directe les risques de fuite ou d’accès non autorisé.
Lorsqu’un collaborateur quitte l’entreprise, le compte doit être désactivé sans délai. Les traces utiles sont ensuite archivées selon la politique de rétention. Sans cette règle, les comptes orphelins s’accumulent. Et ce sont souvent ces accès oubliés qui créent des failles discrètes, mais bien réelles.
Une règle écrite n’a d’effet que si elle est rappelée, suivie et vérifiée dans le temps.
Conclusion : les contrôles clés pour protéger les données de flotte
La protection des données de flotte repose sur quelques règles nettes : classer les données, limiter la collecte, définir des durées de conservation liées aux bases légales, organiser les accès par rôle et couper les comptes dès le départ d’un collaborateur. Intégrées dans une charte automobile et dans des revues internes régulières, ces règles donnent un cadre lisible et tenable dans la durée.
Le tableau ci-dessous résume les priorités pour une PME qui veut structurer sa démarche sans se disperser :
| Domaine | Action prioritaire | Niveau d’effort |
|---|---|---|
| Classification des données | Définir catégories et durées de conservation par base légale | Faible |
| Accès conducteurs et utilisateurs | Configurer des profils RBAC par rôle | Faible |
| Charte automobile | Formaliser les règles de collecte, d’accès et de signalement | Faible |
| Vérification des permis | Contrôle du permis original à l’embauche, puis tous les 6 à 12 mois | Faible |
| Offboarding sécurisé | Désactivation immédiate des profils à chaque départ | Faible |
| Risque routier (DUERP) | Intégrer le risque routier dans le document unique | Moyen |
| Revues internes | Vérifier l’application des règles écrites et des durées de conservation | Moyen |
Une politique privacy-by-design n’est pas un document figé. Elle doit suivre l’évolution de la flotte, des outils et des obligations légales. Le bon réflexe consiste à la rendre utilisable dès le premier véhicule, puis à l’ajuster à mesure que l’organisation grandit.
FAQs
Par où commencer pour sécuriser une flotte ?
Commencez par un audit complet du parc afin de recenser tous les véhicules, qu’ils soient en location ou détenus par l’entreprise, et de vérifier les documents obligatoires de chaque conducteur.
Ensuite, centralisez les données et les documents dans un outil de gestion dédié. Cela permet de suivre plus facilement les échéances, comme l’entretien ou le contrôle technique, et d’éviter les oublis.
Enfin, formalisez une Car Policy claire, puis faites-la signer par chaque collaborateur.
Quelles données de flotte sont les plus sensibles ?
Les plus sensibles concernent d’abord les données personnelles des collaborateurs. Cela inclut le permis de conduire, les documents d’identité et les données d’affectation des véhicules. À cela s’ajoutent des pièces administratives qui demandent le même niveau d’attention : cartes grises, attestations d’assurance, contrats, ainsi que les registres d’incidents ou d’infractions.
Les données télématiques méritent aussi une vigilance particulière. La géolocalisation, les historiques de trajets, les comportements de conduite et les relevés kilométriques ne sont pas de simples données techniques. Elles peuvent servir à établir des faits précis, notamment sur les risques professionnels et sur la fiscalité de l’entreprise.
Comment savoir si votre plateforme est conforme au RGPD ?
Vérifiez que les données personnelles de vos collaborateurs – permis de conduire, documents administratifs, affectations – sont chiffrées, hébergées sur des serveurs sécurisés et accessibles seulement aux utilisateurs autorisés, selon des droits d’accès clairement définis.
Si des outils de télématique sont utilisés, le respect du RGPD doit aussi être prévu. Les conducteurs doivent pouvoir distinguer l’usage professionnel de l’usage personnel du véhicule, afin d’encadrer l’accès aux données et leur traitement.
